Sécurisez les données sensibles de votre entreprise en verrouillant les accès
Une fuite ne commence pas toujours par une attaque sophistiquée. Un fichier envoyé au mauvais destinataire, un ordinateur perdu, un mot de passe réutilisé ou une clé USB inconnue peuvent suffire à exposer des informations stratégiques. Une protection efficace repose sur une méthode simple : identifier ce qui compte, limiter les accès, sécuriser les équipements et préparer la réaction à un incident.
Repérer les données qui méritent une protection renforcée
Les données sensibles ne se limitent pas aux données personnelles. Une entreprise doit aussi protéger ses informations économiques, commerciales, industrielles, financières et techniques : fichier clients, tarifs, prévisions, contrats, plans, code source, procédés de fabrication ou dossiers de ressources humaines. Leur sensibilité dépend surtout du préjudice potentiel en cas de divulgation, d’altération ou d’indisponibilité.
| Type d’information | Risque principal | Protection prioritaire |
|---|---|---|
| Données clients et RH | Atteinte à la vie privée et obligations RGPD | Accès restreint, chiffrement, traçabilité |
| Contrats, prix, stratégie commerciale | Perte d’avantage concurrentiel | Classification, partage contrôlé, sauvegarde |
| Plans, savoir-faire, données techniques | Espionnage ou altération | Moindre privilège, chiffrement, équipements sécurisés |
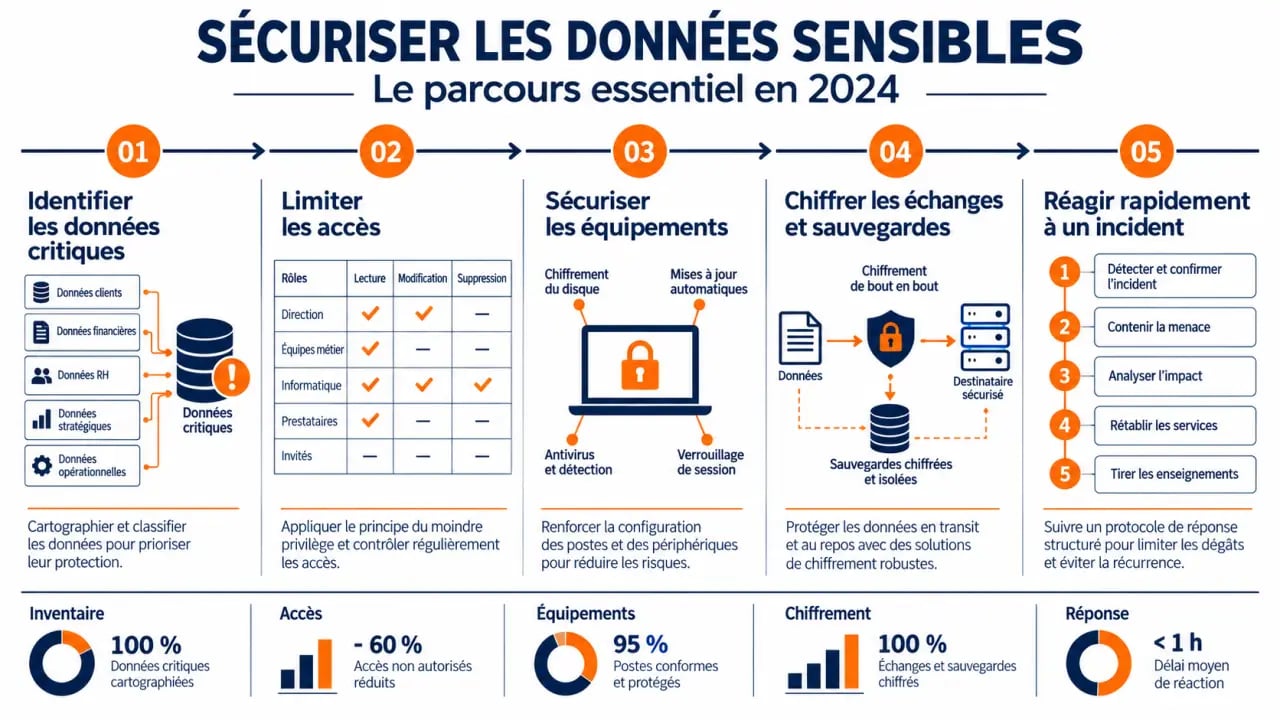
Commencez par établir un inventaire : où les fichiers sont-ils stockés, qui y accède, quels prestataires les traitent et quelles conséquences aurait leur perte ? Cette analyse de risques permet de concentrer les efforts sur les informations et les systèmes réellement critiques. Classez ensuite les données selon leur niveau de confidentialité et réduisez les copies inutiles, notamment lorsqu’un collaborateur doit les emporter en déplacement.
Fermer les accès inutiles avant de renforcer la technique
Appliquer le principe du moindre privilège
Un collaborateur, un stagiaire ou un prestataire ne doit accéder qu’aux données nécessaires à sa mission. Les droits doivent être validés à l’arrivée, revus lors d’un changement de poste et supprimés sans délai au départ. Cette règle s’applique aussi aux applications cloud, aux dossiers partagés et aux comptes utilisés par les fournisseurs.
L’authentification multifacteur ajoute une protection importante : un identifiant volé ne suffit plus, à lui seul, à ouvrir un compte. Vérifiez régulièrement les groupes, les autorisations héritées et les liens de partage publics. Un compte encore actif ou une permission oubliée peut rester discret dans les outils d’administration jusqu’à ce qu’un incident le révèle.
Rendre les comptes plus difficiles à compromettre
Chaque service professionnel doit disposer d’un mot de passe fort, distinct et conservé dans un gestionnaire de mots de passe. Évitez les identifiants partagés : ils empêchent d’attribuer les actions et compliquent la révocation des accès. Les mises à jour, le pare-feu et l’antivirus actif réduisent aussi l’exploitation de failles connues et la propagation de logiciels malveillants.
Avant une mission à l’étranger, privilégiez si possible un appareil dédié et ne transportez que les fichiers nécessaires. Les équipements peuvent être contrôlés aux frontières. Cette précaution limite donc l’exposition des données en cas de perte, de vol ou de saisie.
Protéger les fichiers, les échanges et les sauvegardes
Le chiffrement rend un fichier inexploitable sans la clé appropriée, y compris en cas de vol d’un ordinateur ou d’un support amovible. Il doit couvrir les postes nomades, les sauvegardes et les échanges contenant des données confidentielles. Pour les communications en ligne, privilégiez les services utilisant HTTPS et, sur un réseau non maîtrisé, une connexion sécurisée via VPN.
Lorsque cela est possible, récupérez les fichiers nécessaires depuis le réseau sécurisé de l’entreprise ou utilisez une boîte de messagerie dédiée au transfert de données chiffrées. Vérifiez alors que la messagerie concernée utilise bien HTTPS. Un filtre de confidentialité peut également limiter la lecture d’un écran dans un train, un hôtel ou un autre lieu public.
Les réseaux Wi-Fi publics ne garantissent pas la confidentialité des échanges. Utilisez plutôt le partage de connexion d’un téléphone professionnel qu’un réseau inconnu. Désactivez le Wi-Fi et le Bluetooth lorsqu’ils ne sont pas nécessaires, et ne branchez jamais une clé USB ou un appareil offert sans contrôle préalable. Ces supports peuvent contenir un logiciel malveillant.
Une sauvegarde n’est utile que si elle peut être restaurée. Conservez des copies séparées de l’environnement de travail, dans un lieu sécurisé, testez périodiquement la restauration et vérifiez que les comptes de sauvegarde ne donnent pas accès à l’ensemble du système. Pour approfondir l’organisation de ces protections, cliquez ici pour accéder au site.
Transformer les collaborateurs en première ligne de défense
La sécurité ne relève pas uniquement du service informatique. Tous les collaborateurs doivent reconnaître un message d’hameçonnage, vérifier l’adresse réelle de l’expéditeur, éviter les liens ou pièces jointes inattendus et signaler rapidement un doute. La séparation des usages personnels et professionnels limite aussi les transferts non maîtrisés vers des messageries, stockages ou appareils privés.
Les consignes doivent rester simples et accessibles. Elles peuvent rappeler le verrouillage des sessions, la protection des supports amovibles, la vérification des demandes inhabituelles et les démarches à suivre en cas d’erreur. Un canal de signalement clairement identifié facilite une réaction rapide, sans attendre qu’un problème s’aggrave.
- Organiser une sensibilisation au moins une fois par an et lors de chaque arrivée.
- Diffuser des consignes courtes sur les mots de passe, le partage de fichiers et le signalement.
- Réaliser des tests internes de hameçonnage ou de supports amovibles pour mesurer les réflexes.
- Prévoir un canal simple pour déclarer une erreur sans crainte de sanction immédiate.
Réagir vite après une perte, un vol ou une suspicion de compromission
En cas de perte, de vol, de saisie d’équipement ou de clic suspect, prévenez immédiatement le responsable de la sécurité informatique ou la direction informatique. Il faut ensuite bloquer ou révoquer les accès concernés, modifier les mots de passe depuis un appareil sûr et conserver les éléments utiles à l’analyse : messages, horaires, appareil utilisé et circonstances de l’incident.
Un appareil potentiellement compromis ne doit pas être reconnecté au réseau de l’entreprise. Faites-le examiner avec un antivirus et un anti-logiciel espion avant toute remise en service. Cette analyse doit précéder la reconnexion pour réduire le risque de propagation au réseau interne.
Après un déplacement, effacez si nécessaire l’historique, le cache, les cookies, les mots de passe enregistrés et les fichiers temporaires. Si des données personnelles sont concernées, documentez l’incident et évaluez les obligations applicables au titre du RGPD et de la législation locale. La procédure doit préciser qui alerter, quelles mesures prendre et quelles vérifications effectuer avant de réutiliser l’équipement.

- Sécurisez les données sensibles de votre entreprise en verrouillant les accès - 16 septembre 2026
- Dubaï pour un séminaire d’entreprise : quartiers, budget et timing pour fédérer vos équipes - 28 août 2026
- Gestion de flotte deux-roues en entreprise : réduire les coûts sans perdre en sécurité - 9 août 2026
Articles qui pourraient vous intéresser :
 Paris start up : guide complet pour entreprendre et trouver l’écosystème idéal
 Réussir son entreprise en 2024 : 1,1 million de créations et les clés pour durer
 Podcast d’entreprise : 5 exemples concrets et 3 erreurs stratégiques à éviter
 Storytelling de marque : 6 exemples concrets et une méthode pour écrire le vôtre